Bij het dupliceren van USB-sticks is gegevensverificatie een belangrijk onderdeel van het productieproces. Klanten willen de zekerheid dat de informatie die naar elk USB-apparaat wordt geschreven, overeenkomt met de oorspronkelijke bron. Twee veelgebruikte methoden om dit te controleren zijn MD5-hashverificatie en bit-voor-bit-verificatie. Beide methoden kunnen de integriteit van gegevens bevestigen, maar afhankelijk van hoe de duplicatiesoftware met schijfinformatie omgaat, kunnen de resultaten een onverwacht probleem veroorzaken.
Een voorbeeld hiervan is de Windows-schijfhandtekening. Een USB-stick kan de verificatie doorstaan en een exacte kopie van de brongegevens bevatten, maar toch een conflict veroorzaken wanneer meerdere gedupliceerde sticks op dezelfde Windows-computer worden aangesloten. Dit betekent niet noodzakelijk dat het verificatieproces is mislukt. Het is een gevolg van het dupliceren van informatie die Windows gebruikt om een specifieke schijf te identificeren.
Hoe MD5-verificatie werkt
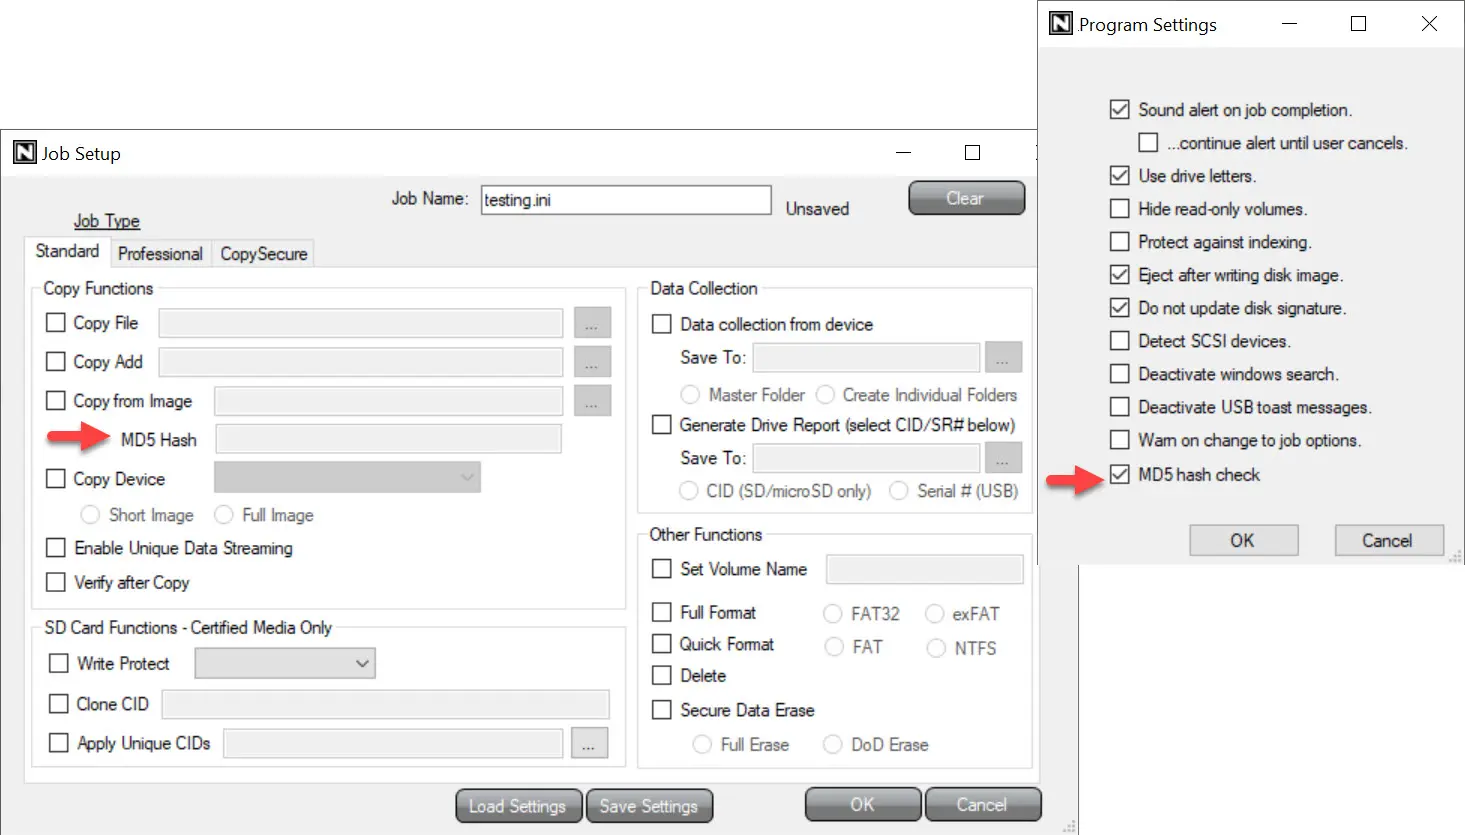
Bij MD5-verificatie wordt een hashwaarde van 128 bits berekend op basis van een vooraf gedefinieerde hoeveelheid gegevens. Na het duplicatieproces wordt dezelfde berekening uitgevoerd op de overeenkomstige gegevens die van de doel-USB-stick worden gelezen. Als de hashwaarden overeenkomen, worden de gegevens als succesvol geverifieerd beschouwd. Hoewel MD5 niet langer wordt aanbevolen voor cryptografische beveiligingstoepassingen, blijft het nuttig voor het opsporen van onbedoelde gegevensbeschadiging tijdens het dupliceren.
In een productieomgeving waarin gegevens gelijktijdig naar 16 of 20 USB-sticks worden gekopieerd, biedt MD5 een eenvoudige manier om te bevestigen dat elke doelstick de verwachte informatie bevat. Het belangrijke detail is dat duidelijk moet zijn welke gegevens precies in de hashberekening worden meegenomen. Het verifiëren van afzonderlijke bestanden is iets anders dan het verifiëren van een volledige schijfimage, inclusief partitiegegevens en schijfidentificaties.
Het probleem met de Windows-schijfhandtekening
Op een USB-stick die met MBR is gepartitioneerd, gebruikt Windows een schijfhandtekening van vier bytes die is opgeslagen in de Master Boot Record. Deze identificatie helpt Windows bij het herkennen en beheren van opslagapparaten. Wanneer een volledige schijfimage wordt gedupliceerd, kan de schijfhandtekening samen met de partitietabel, opstartinformatie, het bestandssysteem en de gebruikersgegevens worden gekopieerd.
Neem bijvoorbeeld een duplicatieopdracht waarbij 20 USB-sticks worden gemaakt op basis van dezelfde masterimage. Als de schijfhandtekening deel uitmaakt van de gekopieerde gegevens en ongewijzigd blijft, hebben alle 20 sticks dezelfde handtekening. Elk apparaat kan de MD5-verificatie doorstaan, omdat de gedupliceerde informatie exact overeenkomt met de oorspronkelijke bron.
De complicatie ontstaat wanneer meerdere van deze sticks op dezelfde Windows-computer worden aangesloten. Windows kan een conflict tussen schijfhandtekeningen detecteren en een of meer schijven offline plaatsen, waardoor ze niet normaal in Verkenner verschijnen. Het exacte gedrag hangt af van de Windows-versie, de schijfconfiguratie en de manier waarop het besturingssysteem de apparaten herkent.
Vanuit het perspectief van de klant lijken de USB-sticks een probleem te hebben, hoewel de duplicatiesoftware heeft gemeld dat de verificatie succesvol is uitgevoerd. De gegevens kunnen correct zijn, maar de gedupliceerde schijfidentificaties kunnen de normale werking verstoren.
Waarom het wijzigen van de schijfhandtekening invloed heeft op MD5-verificatie
De voor de hand liggende oplossing is om elke doel-USB-stick een andere schijfhandtekening te geven. Het wijzigen van zelfs maar één byte aan informatie verandert echter de berekende MD5-hashwaarde. Als het verificatieproces vereist dat de volledige doelimage overeenkomt met de oorspronkelijke masterimage, zal het bijwerken van de schijfhandtekening ervoor zorgen dat de hashvergelijking mislukt.
Dit is een belangrijk onderscheid. MD5 verhindert niet dat een schijfhandtekening wordt gewijzigd. Een verificatieproces dat een ongewijzigde hash van het volledige apparaat vereist, kan die aanpassing echter niet accepteren, tenzij de software er rekening mee houdt. Een systeem kan de oorspronkelijke image verifiëren voordat de handtekening wordt gewijzigd, of de verwachte hash berekenen nadat de wijziging is toegepast. Beide benaderingen vereisen dat het verificatieproces wordt ontworpen met het beoogde resultaat als uitgangspunt.
Hoe bit-voor-bit-verificatie met dit verschil kan omgaan
Bit-voor-bit-verificatie gebruikt een andere aanpak door de gegevens die van het doelapparaat worden gelezen rechtstreeks te vergelijken met de verwachte brongegevens. In tegenstelling tot een MD5-vergelijking kan een directe vergelijking aangeven waar een verschil zich bevindt. Dat kan nuttig zijn bij het onderzoeken van een mislukte duplicatieopdracht.
Sommige professionele USB-duplicatiesystemen van Nexcopy bieden zowel MD5-verificatie als bit-voor-bit-verificatie. In ondersteunde werkprocessen kan de software ook de schijfhandtekening van afzonderlijke doelsticks bijwerken om conflicten met schijfidentificaties in Windows te voorkomen. Het verificatieproces kan rekening houden met deze bewust aangebrachte wijzigingen, in plaats van elk verschil als een fout te behandelen.
Het is belangrijk om te benadrukken dat bit-voor-bit-verificatie conflicten tussen schijfhandtekeningen niet automatisch oplost. Een duplicator die een exacte sectorvergelijking uitvoert zonder de handtekening bij te werken, kan hetzelfde probleem veroorzaken. Het voordeel zit in de manier waarop de duplicatiesoftware verificatie combineert met het beheer van schijfhandtekeningen.
De juiste verificatiemethode kiezen
MD5-verificatie en bit-voor-bit-verificatie kunnen niet voor elke USB-duplicatieopdracht als algemeen betere methode worden beschouwd. De juiste keuze hangt af van het type gegevens dat wordt gekopieerd, of informatie op schijfniveau wordt meegenomen en hoe de voltooide USB-apparaten zullen worden gebruikt.
| Kenmerk | MD5-verificatie | Bit-voor-bit-verificatie |
|---|---|---|
| Verificatiemethode | Vergelijkt berekende hashwaarden | Vergelijkt bron- en doelgegevens rechtstreeks |
| Detecteert verschillen in gegevens | Ja | Ja |
| Identificeert de locatie van een verschil | Nee | Ja, met geschikte software |
| Ondersteunt het bijwerken van schijfhandtekeningen | Vereist een compatibel verificatieproces | Vereist een compatibel verificatieproces |
| Teruglezen vereist | Ja, voor verificatie van de doelgegevens | Ja |
| Belangrijkste voordeel | Compacte hash om gegevensconsistentie te bevestigen | Gedetailleerde vergelijking van verwachte en werkelijke gegevens |
Gegevensintegriteit is niet hetzelfde als apparaatcompatibiliteit
Een klant die 1.000 USB-sticks met MD5-verificatie bestelt, kan er redelijkerwijs van uitgaan dat elk apparaat correct zal functioneren omdat de gegevens zijn gecontroleerd. Verificatie bevestigt echter alleen de informatie die in de vergelijking is opgenomen. Het bevestigt niet noodzakelijk dat de USB-stick de juiste schijfidentiteit, partitieconfiguratie of compatibiliteit met het besturingssysteem heeft voor de beoogde toepassing.
Dit onderscheid wordt vooral belangrijk bij het dupliceren van opstartbare USB-sticks, images van besturingssystemen of andere opslagmedia die structuren op schijfniveau bevatten. MBR-schijfhandtekeningen zijn daar een voorbeeld van, terwijl media met GPT-partities schijf- en partitie-GUID’s gebruiken die vergelijkbare aandachtspunten opleveren voor de identiteit van het apparaat. Ook wijzigingen in deze structuren moeten correct worden afgehandeld bij het ontwerpen van verificatie- en duplicatieprocessen. De manier waarop dergelijke gegevens worden verwerkt, hangt bovendien samen met het verschil tussen duplicatiehardware en het eenvoudig slepen en neerzetten van bestanden.
Het doel van verificatie bij USB-duplicatie is om betrouwbare gegevens te leveren, maar het voltooide apparaat moet ook correct functioneren in de omgeving waarin het wordt gebruikt. Begrijpen wat er precies wordt geverifieerd en welke informatie op schijfniveau identiek moet blijven of juist uniek moet worden gemaakt, is net zo belangrijk als een succesvol verificatieresultaat ontvangen.
Technische toelichting: Dit artikel is gebaseerd op gevestigde methoden voor het dupliceren van USB-opslagapparaten, de manier waarop Windows schijven identificeert en praktische aandachtspunten bij USB-productie met meerdere doelapparaten. Verificatieresultaten zijn afhankelijk van de duplicatiemethode, het gegevensbereik, de partitiestructuur en de implementatie van de software. MD5-verificatie en directe bytevergelijking zijn beide geldige methoden om onbedoelde verschillen in gegevens te detecteren wanneer ze op de juiste manier worden toegepast. De afbeelding is een schermafbeelding van werkende USB-duplicatiesoftware van Nexcopy.